امنیت سرور چیست؟ از اتاق سرور تا SSH و فایروال، راهنمای عملی
امنیت سرور یعنی سخت کردن دسترسی غیرمجاز، جلوگیری از توقف سرویس و محافظت از داده، در لایههای فیزیکی، شبکه، سیستمعامل و اپلیکیشن. این راهنما میگوید هر لایه دست کیست و در ساعت اول بعد از تحویل سرور دقیقاً چه کنی.
امنیت سرور یعنی مجموعه تنظیمات، ابزارها و عادتهایی که سه چیز را از سرورت دور نگه میدارد: دسترسی غیرمجاز، از کار افتادن سرویس و نشت یا از دست رفتن داده. این کار یک دکمه نیست؛ از قفل در اتاق سرور شروع میشود و تا تنظیم SSH، فایروال، بهروزرسانی و بکاپ ادامه پیدا میکند. اگر تازه سرور تحویل گرفتهای، مهمترین بخش ماجرا همان کارهایی است که در ساعت اول انجام میدهی.
امنیت سرور چیست و از چه لایههایی ساخته میشود؟
سروری که آیپی عمومی دارد، از لحظه روشن شدن زیر نظر رباتهاست. کافی است چند ساعت بعد از راهاندازی، فایل /var/log/auth.log را باز کنی تا دهها تلاش ورود ناموفق با نامهای کاربری مثل admin، test و root ببینی. این حملهها هدفمند نیستند؛ اسکنرهای خودکار کل بازههای آیپی را میگردند و دنبال در باز میگردند.
برای همین امنیت سرور را باید لایهلایه دید. اگر یک لایه شکست، لایه بعدی جلوی خسارت را بگیرد:
- لایه فیزیکی: چه کسی میتواند به خود سختافزار دست بزند.
- لایه شبکه: کدام پورتها از بیرون باز است و چه ترافیکی اجازه عبور دارد.
- لایه سیستمعامل: کاربرها، دسترسیها، بهروزرسانیها و سرویسهای در حال اجرا.
- لایه اپلیکیشن: وبسرور، پایگاه داده، پنلها و کدی که خودت نوشتهای.
- لایه داده: رمزنگاری، بکاپ و امکان بازگردانی.
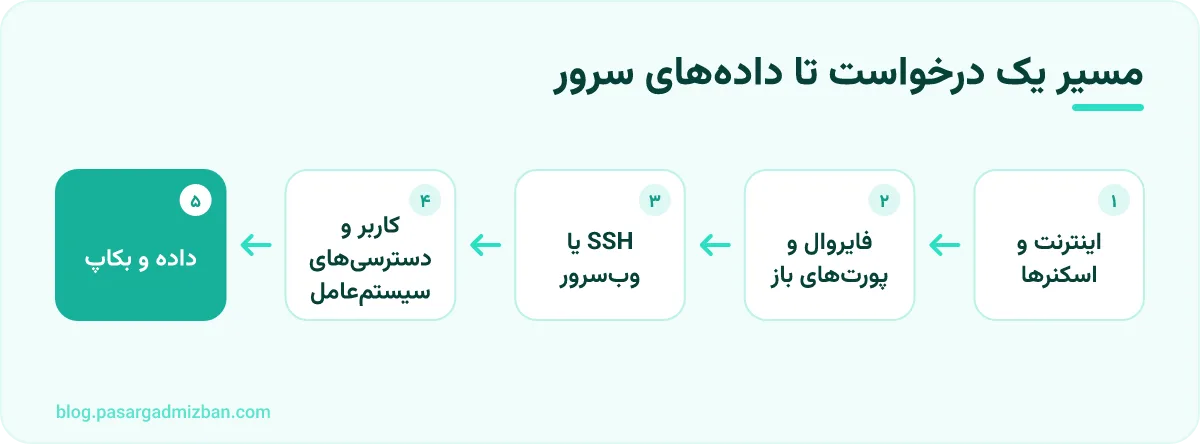
هر جای این مسیر که سهلانگاری شود، مهاجم یک قدم جلوتر میآید. پورت پایگاه دادهای که بیدلیل روی همه آیپیها باز مانده، معمولاً سریعتر از هر باگ پیچیدهای کار دست آدم میدهد.
امنیت سرور مجازی، سرور اختصاصی و اتاق سرور: مسئولیت با کیست؟
یکی از سوءتفاهمهای رایج این است که «دیتاسنتر امنیت را تأمین میکند». دیتاسنتر فقط بخشی از لایهها را پوشش میدهد و بقیه کاملاً با خود توست. جدول زیر این تقسیم کار را نشان میدهد:
| لایه | سرور مجازی | سرور اختصاصی | سرور در اتاق سرور خودت |
|---|---|---|---|
| امنیت فیزیکی و برق | ارائهدهنده | ارائهدهنده | خودت |
| هایپروایزر و جداسازی | ارائهدهنده | ندارد | خودت (اگر مجازیسازی کنی) |
| سختافزار و فرمور | ارائهدهنده | معمولاً مشترک | خودت |
| سیستمعامل و بهروزرسانی | خودت | خودت | خودت |
| فایروال داخلی و SSH | خودت | خودت | خودت |
| بکاپ داده | خودت (مگر سرویس جدا گرفته باشی) | خودت | خودت |
در امنیت سرور مجازی بخش زیادی از سیستمعامل به بالا دست توست. در امنیت سرور اختصاصی علاوه بر آن باید حواست به رابط مدیریت سختافزار (مثل IPMI یا iDRAC) هم باشد؛ این رابطها اگر با رمز پیشفرض روی اینترنت باز بمانند، عملاً کنترل کامل دستگاه را میدهند. اگر بین این دو مرددی، مقاله سرور ابری چیست و چه تفاوتی با سرور مجازی دارد؟ تصویر روشنتری میدهد.
امنیت اتاق سرور فقط وقتی مسئله توست که سختافزار را خودت نگه داری. حداقلهایش اینهاست: کنترل تردد با کارت یا ثبت ورود، رک قفلدار، UPS با ظرفیت کافی برای خاموشی امن، پایش دما و رطوبت، سیستم اطفای حریق مناسب تجهیزات الکترونیکی و دوربین. اتاق سروری که کلیدش دست نیمی از کارمندان است، با بهترین فایروال هم امن نمیشود.
افزایش امنیت سرور مجازی در ساعت اول بعد از تحویل
این بخش هسته عملی ماجراست. دستورها برای اوبونتو و دبیان نوشته شدهاند. اگر هنوز با اتصال به سرور راحت نیستی، اول آموزش اتصال به سرور لینوکس با SSH را ببین.
۱. کاربر جدا و کلید SSH
کار روزمره با root یعنی هر اشتباه، اشتباهی با بالاترین دسترسی است. یک کاربر بساز و به گروه sudo اضافه کن:
adduser deploy
usermod -aG sudo deploy
روی سیستم خودت کلید بساز و آن را به سرور بفرست:
ssh-keygen -t ed25519
ssh-copy-id deploy@SERVER_IP
۲. بستن ورود root و ورود با پسورد
در فایل /etc/ssh/sshd_config این دو خط را تنظیم کن:
PermitRootLogin no
PasswordAuthentication no
روی ایمیجهای ابری اوبونتو، فایلهای داخل /etc/ssh/sshd_config.d/ (مثل 50-cloud-init.conf) ممکن است PasswordAuthentication yes را دوباره فعال کنند؛ آنها را هم بررسی کن. بعد پیکربندی را تست و سرویس را ریاستارت کن:
sudo sshd -t
sudo systemctl restart ssh
تا وقتی در یک ترمینال جدید با کلید وارد نشدهای، نشست فعلی را نبند.
۳. فایروال با ufw
sudo ufw allow OpenSSH
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
sudo ufw enable
sudo ufw status verbose۴. بهروزرسانی امنیتی خودکار
sudo apt update && sudo apt upgrade
sudo apt install unattended-upgrades
sudo dpkg-reconfigure --priority=low unattended-upgrades
۵. مسدودسازی تلاشهای مکرر با fail2ban
sudo apt install fail2ban
sudo fail2ban-client status sshd
تنظیمات سفارشی را در /etc/fail2ban/jail.local بنویس، نه در jail.conf، تا با بهروزرسانی بسته از بین نرود.
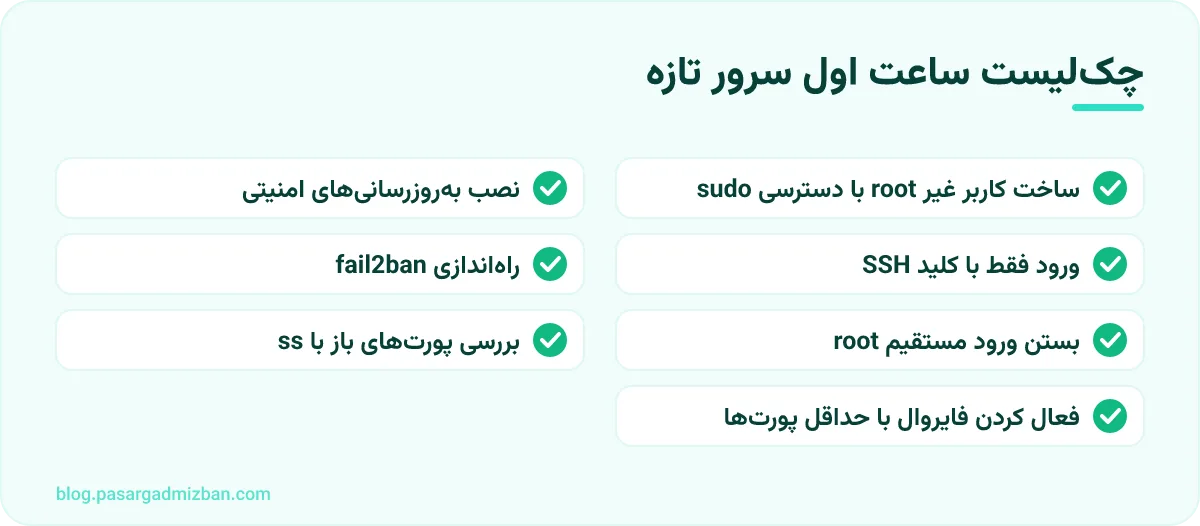
نسخه کاملتر این مراحل، همراه با تنظیمات بیشتر، در امنسازی سرور اوبونتو در ۱۰ قدم آمده است. اگر وبسرور هم راه میاندازی، تنظیمات امنیتی nginx را در آموزش نصب وب سرور nginx دنبال کن.
امنیت ایمیل سرور: جایی که یک اشتباه، آیپیات را میسوزاند
ایمیل سرور حساسترین سرویسی است که میشود روی یک VPS بالا آورد. بزرگترین خطر، Open Relay است: سروری که بدون احراز هویت، ایمیل هر کسی را به هر مقصدی میفرستد. چند ساعت بعد اسپمرها پیدایش میکنند و آیپیات در لیستهای سیاه میرود.
حداقلهای امنیت ایمیل سرور:
- ارسال فقط با احراز هویت روی پورت 587 با STARTTLS، یا 465 با TLS.
- رکورد SPF که فقط آیپیهای مجاز ارسال را معرفی کند، مثلاً
v=spf1 ip4:SERVER_IP -all. - امضای DKIM (معمولاً با OpenDKIM) و انتشار کلید عمومی در DNS.
- رکورد DMARC روی
_dmarc.example.comبا مقداری مثلv=DMARC1; p=quarantine; rua=mailto:dmarc@example.com. - رکورد PTR که آیپی را به نام دامنه برگرداند.
اگر آیپی از قبل در لیست سیاه بود یا بعد از یک اشتباه پیکربندی سوخت، تعویض آیپی سریعترین راه برگشت است؛ در پاسارگاد میزبان این کار از داخل پنل انجام میشود. ولی تا علت را درست نکنی، آیپی جدید هم همان سرنوشت را پیدا میکند.
پایش، لاگ و بکاپ: لایهای که بعد از اتفاق نجاتت میدهد
امنسازی بدون پایش مثل قفلی است که هیچوقت چکش نمیکنی. این چند دستور را هر از گاهی اجرا کن:
sudo ss -tulpn
sudo grep "Failed password" /var/log/auth.log | tail -20
sudo lastb | head -20
last -n 10
خروجی ss -tulpn نشان میدهد چه سرویسی روی چه پورتی گوش میدهد. اگر MySQL یا Redis را روی 0.0.0.0 دیدی و دلیلی برایش نداری، آن را به 127.0.0.1 محدود کن. last ورودهای موفق را نشان میدهد؛ ورودی از آیپی ناآشنا یعنی همین الان باید دست به کار شوی.
یک نکته: هر قطعیای حمله نیست. اگر سرور از ایران باز نمیشود ولی از خارج در دسترس است، احتمالاً با فیلتر آیپی طرفی، نه نفوذ؛ توضیحش را در چرا آیپی سرور از ایران باز نمیشود نوشتهایم.
بکاپ آخرین خط دفاع است. قاعده ساده ۳-۲-۱ را رعایت کن: سه نسخه از داده، روی دو نوع رسانه، و یک نسخه بیرون از همان سرور. بکاپی که روی همان دیسک سرور میماند، با پاک شدن یا رمزگذاری سرور، همراهش از دست میرود.
آموزش امنیت سرور، دوره یا خدمات امنیت سرور: کدام به کارت میآید؟
برای آموزش امنیت سرور بهصورت خودآموز، این ترتیب جواب میدهد: مبانی کاربر و مجوزهای فایل در لینوکس، SSH و کلیدها، فایروال، خواندن لاگها، و در آخر امنسازی سرویسهایی که واقعاً استفاده میکنی. بهترین تمرین، کار روی سرور واقعی است. چون پرداخت سرورهای پاسارگاد میزبان ساعتی و به تومان است، میتوانی یک سرور تست بسازی، همه مراحل بالا را رویش اجرا کنی، عمداً خرابش کنی و بعد حذفش کنی، بیآنکه هزینه یک ماه کامل را بدهی. قیمت سرورهای ساعتی را ببین.
اگر سراغ یک دوره امنیت سرور میروی، دنبال دورهای باش که آزمایشگاه عملی دارد، نه فقط اسلاید. معیار سادهاش این است که در پایان دوره، خودت یک سرور را از صفر سختسازی کرده باشی.
خدمات امنیت سرور وقتی منطقی است که داده حساس مشتری نگه میداری، الزام قانونی یا قراردادی داری، یا تیمت وقت پایش مداوم ندارد. قبل از قرارداد بپرس دقیقاً چه چیزی تحویل میگیری: گزارش سختسازی، پایش لاگ، تست نفوذ دورهای، یا پاسخ به رخداد. «امنسازی سرور» بدون تعریف خروجی، قابل سنجش نیست.
جمعبندی
امنیت سرور یعنی هر لایه را بشناسی و بدانی کدامش دست توست: لایه فیزیکی و هایپروایزر معمولاً با ارائهدهنده است، ولی SSH، فایروال، بهروزرسانی، تنظیم سرویسها و بکاپ کاملاً با خودت. از چکلیست ساعت اول شروع کن، پورتهای باز را با ss بررسی کن، اگر ایمیل سرور داری SPF و DKIM و DMARC را جدی بگیر و بکاپ را واقعاً بازگردانی کن. برای تمرین بیدردسر همین مراحل، میتوانی یک ساخت سرور ساعتی ایران و خارج انجام دهی، سختسازی را رویش پیاده کنی و بعد از تمرین حذفش کنی.
پرسشهای پرتکرار
امنیت سرور چیست به زبان ساده؟
مجموعه تنظیمات و عادتهایی که جلوی دسترسی غیرمجاز، توقف سرویس و از دست رفتن داده را میگیرد؛ از امنیت فیزیکی و فایروال تا SSH، بهروزرسانی و بکاپ.
در سرور مجازی، امنیت با ارائهدهنده است یا با من؟
امنیت فیزیکی و هایپروایزر با ارائهدهنده است، اما سیستمعامل، کاربرها، SSH، فایروال داخلی، سرویسها و معمولاً بکاپ کاملاً بر عهده خودت است.
اولین کار برای افزایش امنیت سرور مجازی چیست؟
ساخت کاربر غیر root، ورود فقط با کلید SSH، بستن ورود مستقیم root و فعال کردن فایروال با حداقل پورتهای لازم؛ بعد بهروزرسانی خودکار و fail2ban.
چرا آیپی ایمیل سرور در لیست سیاه میرود؟
معمولاً بهخاطر Open Relay، نبود SPF و DKIM و DMARC یا ارسال انبوه. اول علت را رفع کن، بعد در صورت نیاز آیپی را عوض کن.
تیم فنی پاسارگاد میزبان
مهندسی زیرساخت
تیم فنی پاسارگاد میزبان — تجربههای راهاندازی و نگهداری سرور ابری را به زبان ساده مینویسیم.
سرور ساعتی ایران و خارج، در کمتر از یک دقیقه
پرداخت ساعتی به تومان، آیپی تستشده از ایران و تعویض آدرس با یک کلیک. ثبتنام رایگان است و همین حالا میتوانید سرورتان را بسازید.
ساخت سرور ساعتیمقالههای مرتبط
آموزش امنیت سرور لینوکس: ترتیب درست امنسازی از اولین ورود
امنیت سرور با ترتیب درست ساده میشود: اول SSH را با کلید قفل کن، بعد پورتها را ببند، بهروزرسانی را خودکار کن و بکاپ بیرون از سرور داشته باش. این راهنما هر قدم را با دستور و مسیر فایل دقیق توضیح میدهد.
امنسازی سرور اوبونتو در ۱۰ قدم
سرور تازه از دقیقه اول هدف اسکنهای خودکار است. این ده قدم، بیش از ۹۰ درصد این حملهها را بیاثر میکند.
چرا آیپی سرور از ایران باز نمیشود و چطور عوضش کنیم؟
سرور روشن است و سرویس بالاست، ولی از ایران باز نمیشود. اول مطمئن شوید مشکل از آیپی است، بعد سراغ راهحلها بروید.
آخرین بازبینی این مقاله: